
Bem-vindo à loja 2think!


Telefone ou whatsapp :
+351 929 217 639 / 961 525 459  Pagamento
Os seus pagamentos estão seguros connosco.
 Envio rápido
Com as melhores transportadoras
 Devoluções
 até 14 dias

Garantia de um checkout seguro e protegido
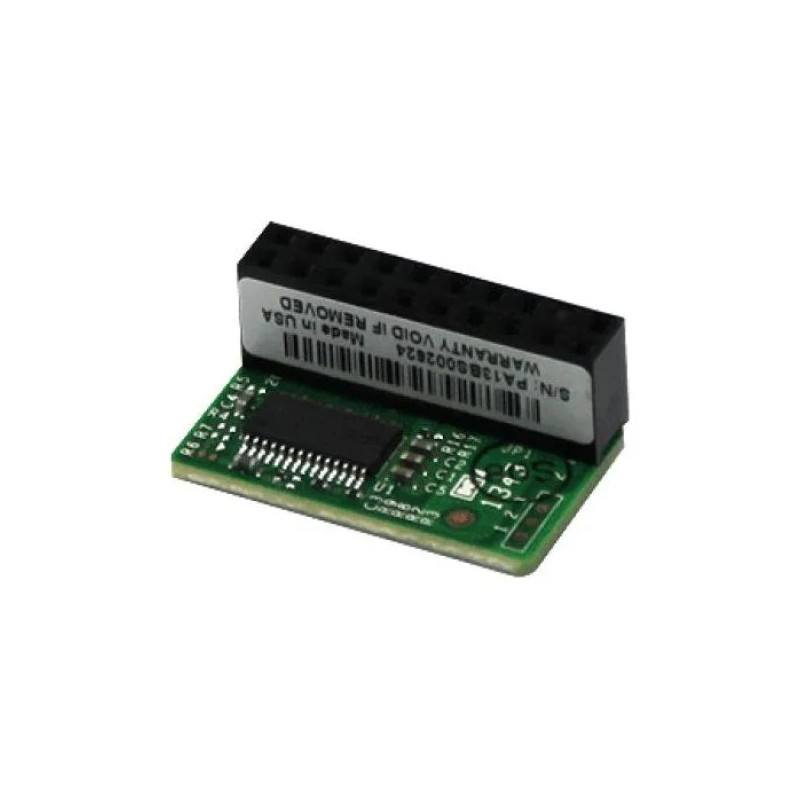
O Módulo TPM 2.0 Supermicro AOM-TPM-9665H-C é uma solução de segurança por hardware de nível empresarial, essencial para maximizar a proteção do seu sistema.
Este componente, em conformidade com TCG 2.0, oferece uma camada robusta de proteção para os seus dados mais sensíveis. Com o seu design horizontal (H) e conector TPM de 20 pinos, garante compatibilidade com motherboards específicas e otimização para chassis 1U e servidores, onde o espaço é primordial.
Destaques do produto:Qual a função de um Módulo TPM 2.0?
Um Módulo TPM 2.0, como o Supermicro AOM-TPM-9665H-C, funciona como um criptoprocessador seguro que armazena chaves de encriptação, palavras-passe e certificados digitais, protegendo o sistema contra exploits de software.
Este módulo é compatível com todas as motherboards Supermicro?
Não, o AOM-TPM-9665H-C exige motherboards Supermicro específicas com um conector TPM de 20 pinos e é otimizado para o seu fator de forma horizontal.
Quais processadores são compatíveis com este TPM?
Este módulo é especificamente compatível com processadores selecionados, incluindo Intel Core i5/i7 e Xeon E3.
Qual a diferença entre um TPM virtual e um TPM de hardware como este?
Um TPM de hardware, como o AOM-TPM-9665H-C, oferece uma segurança fisicamente isolada e mais robusta, pois opera num chip dedicado. Um TPM virtual é baseado em software e pode ser mais vulnerável a manipulações.